Detectan troyano en pantallas de autos: cómo opera y qué riesgos tiene
Especialistas de ciberseguridad identificaron el primer caso de código malicioso distribuido mediante actualizaciones automáticas de firmware en sistemas con Android para desviar tráfico y generar clics falsos.
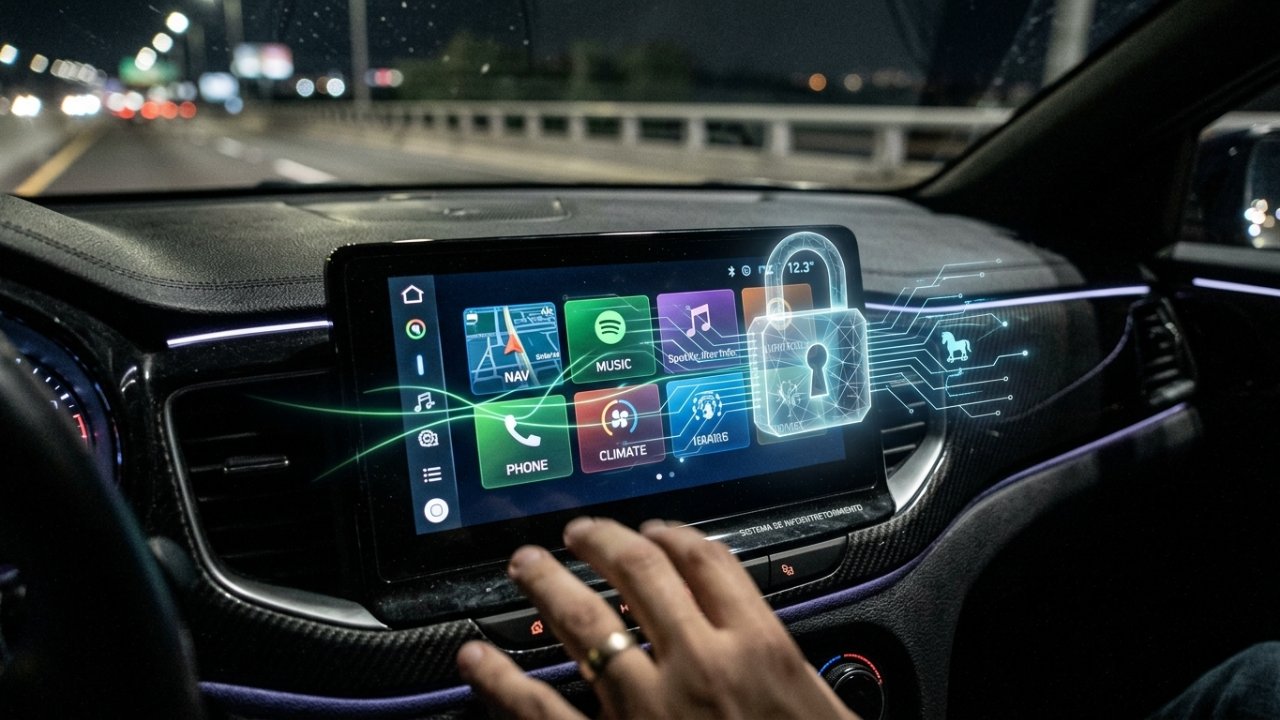
El panel central de tu automóvil dejó de ser un simple reproductor multimedia para convertirse en un nuevo blanco para los ciberdelincuentes. La firma Kaspersky documentó el primer ataque de malware distribuido directamente a través de actualizaciones automáticas de firmware en consolas vehiculares basadas en Android, con el objetivo de secuestrar su potencia computacional y conectarlas a una red zombi global.
La investigación técnica reveló que los atacantes vulneraron la aplicación legítima TWCore, diseñada para gestionar actualizaciones de software en equipos fabricados por la compañía china DoFun, proveedora de firmware y servicios en la nube para el sector automotriz. Mediante este canal introdujeron JarService, un instalador troyano que se ejecuta silenciosamente sin requerir ninguna acción o confirmación por parte de quien conduce.
Al activarse en el sistema del coche, el programa establece conexión directa con un servidor externo para recibir instrucciones adicionales. Entre sus módulos figura un mecanismo de fraude publicitario (clicker) y el componente zhima, encargado de incorporar la pantalla del vehículo a una botnet vinculada a la red BADBOX y al grupo de atacantes MoYu. A través de este enlace, terceros utilizan la dirección IP y la conexión a Internet del automóvil como un puente para canalizar tráfico web ajeno.
El impacto inicial para el usuario no implica fallas mecánicas catastróficas, sino alteraciones digitales tangibles: pantallas que responden con lentitud inusual, cierres repentinos de aplicaciones y un consumo excesivo de los datos móviles del vehículo. El malware no tiene la capacidad de manipular elementos críticos para la seguridad vial como los frenos, el acelerador o la dirección hidráulica; su objetivo se concentra en rentabilizar los recursos de red y procesador del sistema de entretenimiento.
Tras ser alertado sobre el vector de infección, el proveedor involucrado corrigió los fallos de seguridad en sus servidores y distribuyó los parches correspondientes. El incidente marca un precedente claro sobre el alcance de las amenazas digitales en entornos cotidianos no tradicionales.
Para quien conduce un vehículo moderno con conectividad constante, este caso subraya la necesidad de verificar la procedencia de los sistemas multimedia instalados y mantener al día las actualizaciones oficiales del fabricante. Revisar consumos anormales de datos móviles en el plan del vehículo o reportar ralentizaciones persistentes en la pantalla ayuda a evitar que los dispositivos de uso diario terminen operando al servicio de redes clandestinas.
Firma Editorial: Adrían Tellez
Periodista y analista en InfoBullet México. Ver perfil editorial y más artículos →
Más noticias sobre Ciencia y Tecnología
El peligro de las manijas ocultas, Tesla retira 3 millones de autos
Una campaña masiva de seguridad busca alertar a los conductores sobre los mecanismos mecán...
Ciberseguridad y datos: el nuevo mapa de riesgos digitales en México
Desde la obligatoriedad del registro telefónico hasta el uso de datos personales para entr...
Automotrices apuestan por robots humanoides en sus fábricas
Las grandes marcas prueban androides impulsados por inteligencia artificial que no cobran ...
Cruz Roja crea un escudo criptográfico para frenar ciberataques
El Comité Internacional desarrolló un sello basado en código para identificar y blindar ho...